Vulnerability Assessment, Pentest, Red Team: da dove partire
Vulnerability Assessment, penetration test e red team sono tre verifiche di sicurezza informatica che si fanno in ordine, ciascuna dopo la precedente. Ti spieghiamo cosa fa ognuna, a chi serve e perché si parte sempre dal primo livello.
Aggiornato il 20 ottobre 2026.
In quasi ogni azienda c'è qualcosa che nessuno ricorda di aver lasciato aperto: un servizio acceso per una prova e mai spento, un aggiornamento rimandato, una password rimasta quella del primo giorno. Finché nessuno controlla, non lo sa nessuno.
I nomi delle tre verifiche si assomigliano e si confondono facilmente. Ognuna parte da ciò che la precedente ha già permesso di sistemare, ed è per questo che si fanno in ordine.
Vulnerability Assessment, per sapere dove sei esposto
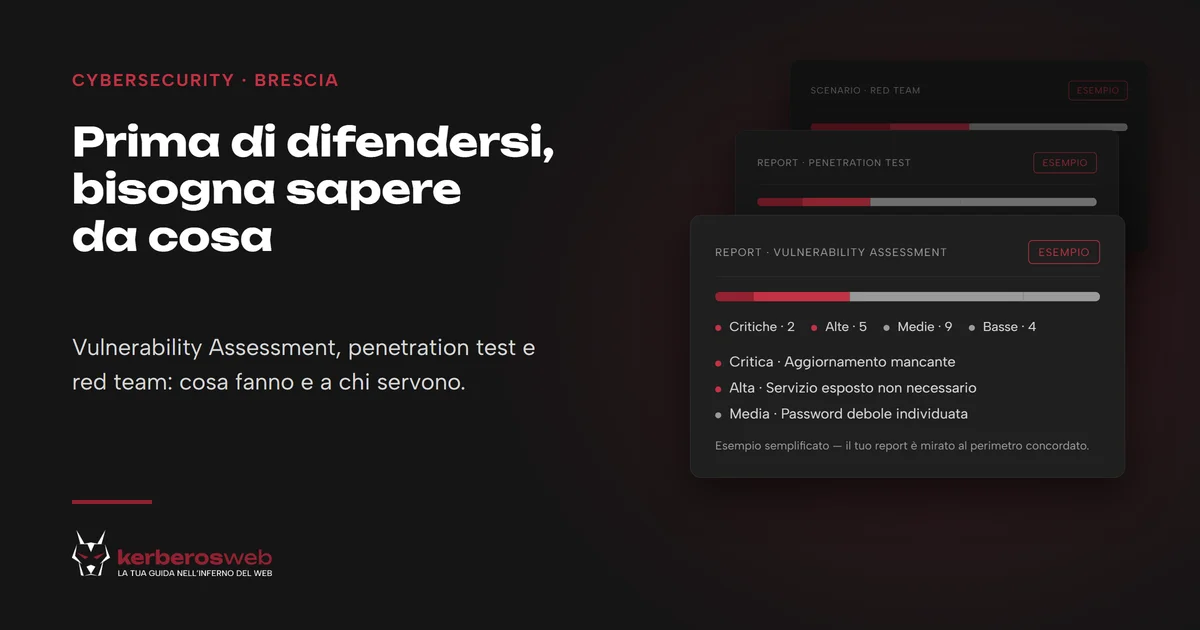
È una scansione ampia dei sistemi che concordiamo con te. Elenca ogni punto debole trovato e lo ordina per priorità, così sai cosa sistemare per primo. Funziona come una diagnosi generale.
Uno strumento automatico, guidato da un tecnico, controlla i sistemi e confronta ciò che trova con un catalogo di vulnerabilità note, aggiornato ogni giorno. Il risultato è un elenco: cosa c'è di sbagliato, quanto è grave, cosa rischia di causare. Non prova a entrare nei tuoi sistemi e non sfrutta le falle che trova: è una fotografia, non un collaudo.
Serve a chi non ha mai fatto un controllo di sicurezza o non ne fa uno da più di un anno.
Vai alla pagina del Vulnerability Assessment
Penetration test, per sapere cosa si può sfruttare
Il Vulnerability Assessment si ferma all'elenco. Il penetration test prende le falle che contano e prova a usarle: «da qui si riesce a entrare?». Così separi i rischi concreti da quelli che restano teoria.
Un tecnico lavora come lavorerebbe chi vuole violare il sistema, ma con un obiettivo dichiarato in anticipo, un perimetro scritto e nessun danno: l'obiettivo è la prova. Resta sui sistemi tecnici concordati e il team interno sa che il test è in corso. Provare ad aggirare le persone, senza preavviso, è compito del red team.
Ha senso dopo aver sistemato le vulnerabilità più semplici, o quando una certificazione, un'assicurazione cyber o un cliente più grande chiedono una prova.
Vai alla pagina del Penetration Test
Red team, per sapere se ve ne accorgereste
È un penetration test portato all'estremo. Si prova a entrare in azienda, a muoversi nei sistemi e nei PC interni e ad arrivare alle informazioni riservate. La domanda non è più quali falle esistano, ma quanto tempo servirebbe a notare un attacco e a fermarlo.
Per questo non riguarda solo l'IT: si possono usare email di phishing mirate, telefonate e tentativi di accesso fisico. Di solito sanno che il test è in corso una o due persone, così la reazione che si osserva è quella reale. Obiettivo e regole sono concordati per iscritto prima di cominciare.
Ha valore per chi ha già fatto Vulnerability Assessment e penetration test e ha corretto ciò che è emerso. Prima, confermerebbe l'ovvio nel modo più costoso.
Vulnerability Assessment, penetration test e red team a confronto
| Vulnerability Assessment | Penetration test | Red team | |
|---|---|---|---|
| Domanda a cui risponde | Dove sono esposto? | Cosa si può sfruttare davvero? | Ce ne accorgeremmo, se qualcuno ci provasse? |
| Cosa fa | Elenca i punti deboli e li ordina per priorità | Prova a usare le falle che contano, dentro un perimetro concordato | Prova a entrare in azienda e ad arrivare alle informazioni riservate |
| Cosa non fa | Non sfrutta le falle che trova | Non simula un attacco all'intera azienda | Non è il primo passo per nessuno |
| A chi serve | A chi non ha mai fatto un controllo o non ne fa uno da più di un anno | A chi ha già sistemato le falle più semplici | A chi ha già fatto Vulnerability Assessment e penetration test e ha corretto ciò che è emerso |
Perché la sicurezza informatica aziendale parte dal Vulnerability Assessment
Il Vulnerability Assessment trova le porte lasciate aperte per errore, che sono la causa della maggior parte degli incidenti reali: è lì che si abbassa il rischio più alto spendendo meno. Il penetration test controlla se le porte rimaste si possono forzare. Il red team non cerca più porte, guarda se qualcuno in azienda se ne accorge.
Saltare al terzo livello senza passare dai primi due è come fare un check-up cardiologico completo senza essersi mai misurati la pressione. Si può fare, ma il rischio più probabile sta altrove. E non serve farli tutti: molte aziende si fermano al primo, sistemano ciò che emerge e lo ripetono una volta l'anno.
Fai il quiz e scopri da dove conviene partire
Domande frequenti
Qual è la differenza tra Vulnerability Assessment e penetration test?
Il Vulnerability Assessment elenca le falle di sicurezza dei sistemi e le ordina per priorità, senza sfruttarle. Il penetration test prende quelle che contano e prova a usarle per entrare, dentro un perimetro concordato e senza causare danni.
Devo fare tutti e tre i livelli?
No. Molte aziende si fermano al Vulnerability Assessment, sistemano ciò che emerge e lo ripetono una volta l'anno. Ogni livello ha valore anche da solo.
Posso saltare direttamente al penetration test o al red team?
Tecnicamente sì, se hai già fatto verifiche altrove di recente. Te lo chiediamo nella prima call, prima di proporti qualunque cosa.
Quanto costano Vulnerability Assessment, penetration test e red team?
Dipende dal perimetro e dall'obiettivo. Li definiamo insieme nella call di 20 minuti, prima di qualunque preventivo.
Chi esegue le verifiche?
Il team cybersecurity interno di KerberosWeb, lo stesso che poi ti segue su correzioni e monitoraggio. Non subappaltiamo a terzi senza dirtelo.
Come si parte
- Compili il modulo. Ti ricontattiamo entro un giorno lavorativo e parli con un tecnico, non con un commerciale.
- Passiamo 20 minuti insieme a definire il perimetro: cosa guardiamo e cosa no, messo per iscritto prima di iniziare. Se hai già fatto verifiche in passato, in quel momento valutiamo se partire da un livello più avanzato.
- Eseguiamo la verifica e ti consegniamo il report, con una call per spiegarlo. Del passo successivo si parla solo se serve.
Le verifiche le fa il team di KerberosWeb, da Rezzato (Brescia), lo stesso che ti segue sul resto. Se non sai da quale livello cominciare, raccontaci come lavori: ti diciamo se conviene partire dal Vulnerability Assessment e, appena invii il modulo, ricevi gratis la checklist in PDF «Sai dove sei esposto?» (10 segnali, una pagina).
Preferisci sentirci? Scrivi a
Continua a leggere

BNI (Business Network International)
BNI (Business Network International) è la più grande organizzazione mondiale di scambio di referenze.
Come sfruttare le notifiche push per aumentare l'engagement degli utenti
Le notifiche push sono uno strumento potente per coinvolgere gli utenti e incoraggiare l'interazione con un'app o un sito web. Puoi personalizzare i messaggi, scegliere quando inviarli e ottimizzare la tua strategia di marketing comunicando direttamente con gli utenti. Sono essenziali per pubblicare documenti aziendali da comunicare direttamente ai dipendenti o per distribuire le buste paga. Conoscere strategie efficaci è essenziale per massimizzare l'impatto delle notifiche push e migliorare l'esperienza utente.
Decreto NIS2 (D.Lgs. 138/2024): cosa deve fare un'azienda
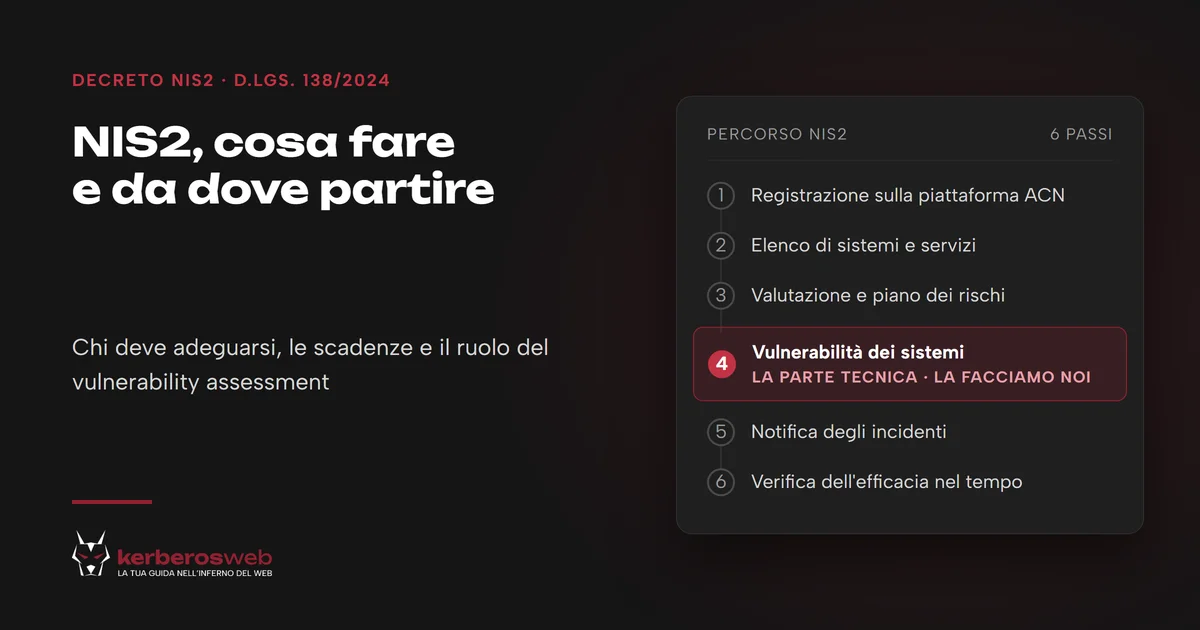
Il decreto NIS2 (D.Lgs. 138/2024) chiede alle aziende dei settori coinvolti di gestire il rischio informatico e di verificare che le misure adottate funzionino. Qui trovi chi deve adeguarsi, le scadenze, le sanzioni e il punto in cui entra il vulnerability assessment, la sola parte del percorso che facciamo noi.