Categoria Cybersecurity
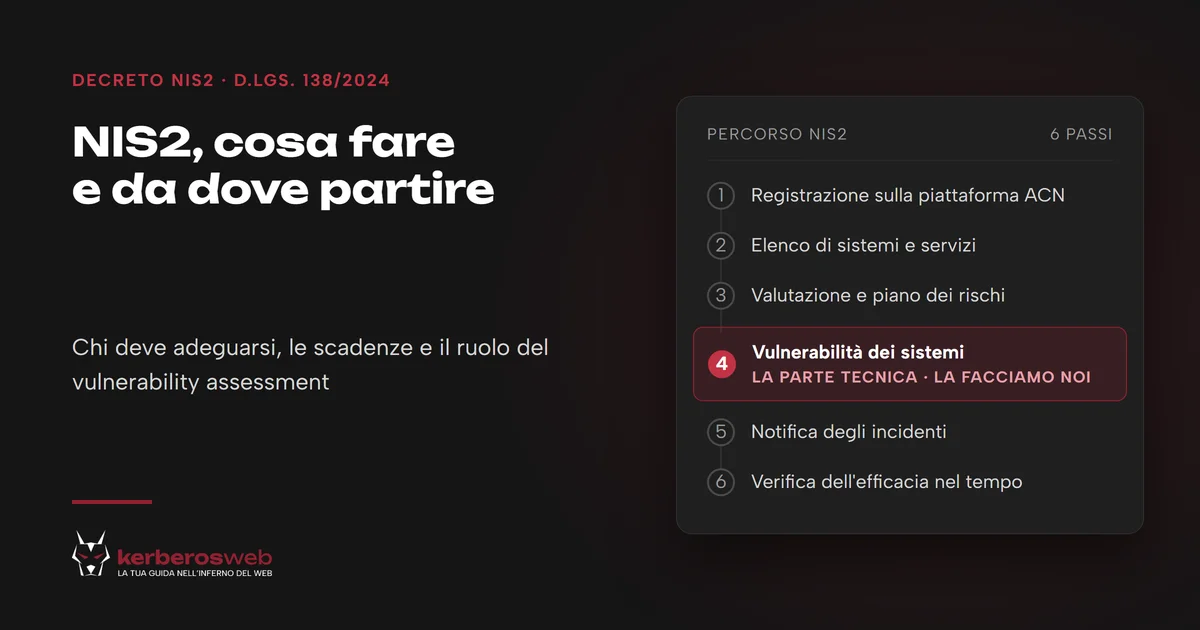
Decreto NIS2 (D.Lgs. 138/2024): cosa deve fare un'azienda
Il decreto NIS2 (D.Lgs. 138/2024) chiede alle aziende dei settori coinvolti di gestire il rischio informatico e di verificare che le misure adottate funzionino. Qui trovi chi deve adeguarsi, le scadenze, le sanzioni e il punto in cui entra il vulnerability assessment, la sola parte del percorso che facciamo noi.
Penetration testing: la differenza tra essere protetti e credersi al sicuro
Sempre più spesso veniamo allertati dalle banche e dai nostri social: “Attento alle truffe!”, “Occhio agli attacchi hacker!”, “Rafforza la tua sicurezza!”.
Siamo abituati a pensare che siano le persone, i singoli utenti, a essere i principali bersagli. Ma davvero gli individui sono gli unici obiettivi?
Loading...