Decreto NIS2 (D.Lgs. 138/2024): cosa deve fare un'azienda
Il decreto NIS2 (D.Lgs. 138/2024) chiede alle aziende dei settori coinvolti di gestire il rischio informatico e di verificare che le misure adottate funzionino. Qui trovi chi deve adeguarsi, le scadenze, le sanzioni e il punto in cui entra il vulnerability assessment, la sola parte del percorso che facciamo noi.
Aggiornato il 22 ottobre 2026. Le norme citate sono tratte dal testo del D.Lgs. 138/2024 su Normattiva e dalle pagine NIS dell'Agenzia per la cybersicurezza nazionale (ACN), consultate lo stesso giorno.
Il decreto NIS2 è il decreto legislativo 4 settembre 2024, n. 138, pubblicato nella Gazzetta Ufficiale del 1° ottobre 2024 e in vigore dal 16 ottobre 2024. Recepisce in Italia la direttiva europea NIS2 sulla cybersicurezza (direttiva (UE) 2022/2555) e indica come autorità competente l'ACN.
Se ti stai chiedendo cosa deve fare un'azienda, la prima risposta è una domanda: la tua rientra nel campo di applicazione? Le sezioni qui sotto seguono quell'ordine, dalla più generale alla più pratica.
Cosa prevede il decreto NIS2 (D.Lgs. 138/2024)
Il decreto impone ai soggetti «essenziali» e «importanti» quattro cose: registrarsi sulla piattaforma dell'ACN, adottare misure di gestione del rischio informatico, notificare gli incidenti significativi al CSIRT Italia e far approvare e sorvegliare il tutto dagli organi di amministrazione (articoli 7, 23, 24 e 25).
Le misure devono essere «adeguate e proporzionate» a rischi, dimensioni e probabilità e gravità degli incidenti (art. 24, comma 1). L'elenco minimo dell'art. 24, comma 2, comprende, tra l'altro, la gestione e la divulgazione delle vulnerabilità e le politiche e le procedure per valutare l'efficacia delle misure stesse.
NIS2, chi deve adeguarsi
Il decreto riguarda i soggetti pubblici e privati dei settori elencati negli allegati I e II (18 settori in tutto, secondo l'ACN) che superano i massimali delle piccole imprese. Alcune categorie rientrano a prescindere dalle dimensioni (art. 3, commi 2 e 5). Chi rientra si registra sulla piattaforma ACN, che lo inserisce nell'elenco nazionale come soggetto essenziale o importante.
Per le dimensioni il decreto rinvia alla raccomandazione europea 2003/361/CE: è piccola l'impresa con meno di 50 persone e con fatturato o bilancio annuo non superiori a 10 milioni di euro. Nel calcolo si sommano di norma anche le imprese collegate; chi è indipendente dal gruppo per sistemi informativi e servizi può chiedere la clausola di salvaguardia (art. 3, comma 4, e DPCM 221/2024).
Non possiamo dirti noi se la tua azienda rientra: dipende da settore e dimensione, e per i dubbi l'ACN mette a disposizione un servizio di assistenza. C'è anche un effetto indiretto: un cliente soggetto al decreto deve tenere conto della sicurezza dei propri fornitori (art. 24, comma 2, lettera d), quindi anche chi non rientra può ricevere domande sull'argomento.
NIS2, scadenze da conoscere
Le scadenze NIS2 dipendono da quando l'azienda è stata inserita nell'elenco nazionale. Per chi era nel primo elenco, la notifica degli incidenti significativi è dovuta da gennaio 2026 e le misure di sicurezza di base andavano adottate entro 18 mesi dalla comunicazione di inserimento: il termine è scaduto a metà ottobre 2026. Per chi è entrato nell'elenco nel 2026 le date sono più avanti.
- Registrazione o aggiornamento: ogni anno dal 1° gennaio al 28 febbraio. La prossima finestra va dal 1° gennaio al 28 febbraio 2027.
- Aggiornamento annuale delle informazioni: dal 15 aprile al 31 maggio di ogni anno.
- Notifica degli incidenti significativi: 9 mesi dalla comunicazione di inserimento (gennaio 2026 per il primo elenco).
- Misure di sicurezza di base: 18 mesi dalla comunicazione (scaduto a metà ottobre 2026 per il primo elenco).
- Soggetti inseriti per la prima volta nel 2026: designazione del referente CSIRT entro fine 2026, notifica degli incidenti dal 1° gennaio 2027, misure di base entro il 31 luglio 2027 (determina ACN 127434/2026).
Il 18 settembre 2026 l'ACN ha avviato la consultazione sulle misure di sicurezza rafforzate, che integreranno e sostituiranno quelle di base. La data che vale per la tua azienda è quella indicata nella comunicazione di inserimento: nel dubbio, controlla le pagine NIS dell'ACN.
NIS2, sanzioni previste
Le sanzioni NIS2 per le violazioni sugli obblighi di gestione del rischio e di notifica degli incidenti arrivano fino a 10 milioni di euro o al 2% del fatturato mondiale annuo per i soggetti essenziali, e fino a 7 milioni o all'1,4% per quelli importanti, se l'importo è superiore (art. 38, comma 9). Per le pubbliche amministrazioni valgono importi diversi.
Sono massimi, non importi fissi: la sanzione si determina caso per caso con criteri di effettività, proporzionalità e dissuasività (art. 38, comma 2). Per la mancata registrazione e la mancata collaborazione con l'ACN il tetto è più basso: 0,1% del fatturato per i soggetti essenziali, 0,07% per quelli importanti (art. 38, commi 10 e 11). Gli organi di amministrazione approvano le misure e sono responsabili delle violazioni (art. 23).
Adeguamento NIS2, cosa deve fare un'azienda
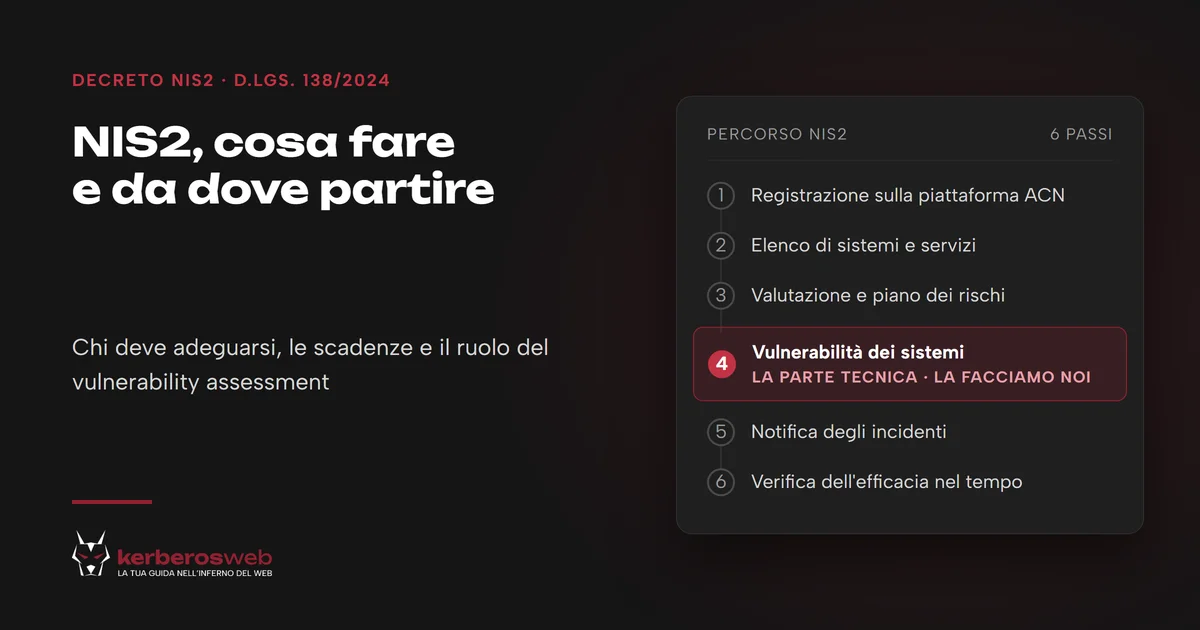
L'adeguamento NIS2 parte dalla verifica del campo di applicazione e dalla registrazione sulla piattaforma ACN. Poi l'azienda adotta le misure di sicurezza di base della determinazione ACN 379907/2025, si prepara a notificare gli incidenti al CSIRT Italia e fa approvare tutto dagli organi di amministrazione. Il lavoro è in gran parte organizzativo, con una parte tecnica.
- Verifica se rientri, per settore e dimensione, e registrati sulla piattaforma ACN nella finestra annuale.
- Fai l'elenco aggiornato dei sistemi informativi e dei servizi rilevanti, compresi quelli dei fornitori (misure GV.OC-04, ID.AM-04).
- Valuta i rischi e adotta un piano di gestione dei rischi per la sicurezza informatica (GV.RM-03, ID.RA-05).
- Individua le vulnerabilità dei sistemi e definisci un piano di gestione delle vulnerabilità, approvato dagli organi di amministrazione (ID.RA-01, ID.RA-08).
- Prepara la gestione e la notifica degli incidenti significativi (art. 25).
- Verifica l'efficacia delle misure e ripeti il controllo nel tempo (art. 24, comma 2, lettera f).
I punti 1, 2, 3 e 5 e il piano del punto 4 sono lavoro di politiche e procedure scritte: si fanno con la struttura interna, un consulente o il proprio legale. Il punto 4 ha però anche una parte tecnica, ed è quella che segue.
Dove entra il vulnerability assessment nell'adeguamento NIS2
Il vulnerability assessment è una scansione dei sistemi concordati che elenca le vulnerabilità e le ordina per priorità, senza sfruttarle. È il primo passo tecnico: ti dice dove sono le falle. L'elenco serve a rispondere alla misura ID.RA-01 delle specifiche di base ACN, che chiede di identificare, confermare e registrare le vulnerabilità degli asset.
Da solo non basta. La misura ID.RA-08 chiede anche un piano di gestione delle vulnerabilità, con ruoli e responsabilità, approvato dagli organi di amministrazione. Quel piano lo scrive l'azienda, e il report del vulnerability assessment gli dà il contenuto da cui partire. Ripetere la scansione dopo le correzioni è un modo per controllare che abbiano funzionato.
Il vulnerability assessment non sfrutta le falle (quello è il penetration test), non scrive politiche e non rende conforme al decreto: è un elenco, in italiano, di cosa sistemare per primo.
Vai alla pagina del Vulnerability Assessment
NIS2 gap analysis, consulenza e vulnerability assessment a confronto
Sono tre attività diverse, che si fanno una dopo l'altra o in parallelo. La gap analysis NIS2 confronta le misure richieste con la situazione dell'azienda. La consulenza di adeguamento costruisce politiche e procedure. Il vulnerability assessment cerca le falle tecniche nei sistemi. KerberosWeb fa solo il terzo.
| Gap analysis NIS2 | Consulenza NIS2 | Vulnerability assessment | |
|---|---|---|---|
| Domanda a cui risponde | Quanto siamo lontani dalle misure richieste? | Come costruiamo politiche e procedure? | Dove sono le falle nei nostri sistemi? |
| Cosa produce | Un confronto tra requisiti e stato attuale, di solito su documenti e interviste | Politiche, procedure, piano di gestione del rischio | Un report con le vulnerabilità trovate, ordinate per priorità |
| Cosa non fa | Non guarda i sistemi uno per uno | Non scansiona le vulnerabilità | Non sfrutta le falle, non scrive politiche |
| Lo fa KerberosWeb? | No | No | Sì, il nostro team |
Se cerchi un consulente NIS2 per politiche e documenti, serve uno specialista di conformità, e noi non siamo quello. Ci occupiamo della parte tecnica, da Rezzato (Brescia), e il report del vulnerability assessment si può consegnare al tuo consulente come dato di partenza.
Domande frequenti
Cosa deve fare un'azienda per il decreto NIS2?
Verificare se rientra nel campo di applicazione, registrarsi sulla piattaforma ACN, adottare le misure di sicurezza di base, notificare gli incidenti significativi al CSIRT Italia e far approvare il tutto dagli organi di amministrazione.
NIS2, cosa fare se non so ancora se rientro?
Controlla settore e dimensione negli allegati I e II del decreto e, nel dubbio, chiedi assistenza all'ACN. Nel frattempo un elenco delle vulnerabilità dei tuoi sistemi serve comunque, e un vulnerability assessment lo produce.
Il vulnerability assessment basta per essere in regola con la NIS2?
No. Il decreto chiede registrazione, gestione del rischio, notifica degli incidenti e responsabilità degli organi di amministrazione. Il vulnerability assessment copre la parte tecnica di identificazione delle vulnerabilità. Il decreto non prevede il rilascio di un attestato di conformità: l'azienda adotta le misure e ne risponde.
Una piccola azienda deve fare qualcosa per la NIS2?
Il decreto si applica ai settori degli allegati I e II che superano i massimali delle piccole imprese, con alcune eccezioni a prescindere dalle dimensioni. Una piccola impresa fuori da quelle eccezioni non ha obblighi diretti, ma un cliente soggetto al decreto può chiederle garanzie sulla sicurezza.
Quanto costa un vulnerability assessment?
Dipende dal perimetro. Lo definiamo insieme nella call di 20 minuti, prima di qualunque preventivo.
Chi esegue il vulnerability assessment?
Il team cybersecurity interno di KerberosWeb, lo stesso che poi ti segue sul resto. Non subappaltiamo a terzi senza dirtelo.
Fonti
- D.Lgs. 4 settembre 2024, n. 138, testo su Normattiva
- ACN, pagina NIS: settori, finestre di registrazione e assistenza
- ACN, modalità e specifiche di base (determinazione 379907/2025)
- ACN, determine sugli adempimenti per i nuovi soggetti (13 aprile 2026)
- ACN, novità per i soggetti NIS (18 settembre 2026)
Come si parte
- Compili il modulo. Ti ricontattiamo entro un giorno lavorativo e parli con un tecnico, non con un commerciale.
- Passiamo 20 minuti insieme a definire il perimetro: cosa guardiamo e cosa no, messo per iscritto prima di iniziare.
- Eseguiamo la scansione e ti consegniamo il report, con una call per spiegarlo.
Se il motivo è la NIS2, scrivilo nel campo note del modulo. Il vulnerability assessment lo fa il team di KerberosWeb, da Rezzato (Brescia), e appena invii il modulo ricevi gratis la checklist in PDF «Sai dove sei esposto?» (10 segnali, una pagina).
Preferisci sentirci? Scrivi a
Continua a leggere

BNI (Business Network International)
BNI (Business Network International) è la più grande organizzazione mondiale di scambio di referenze.
Come sfruttare le notifiche push per aumentare l'engagement degli utenti
Le notifiche push sono uno strumento potente per coinvolgere gli utenti e incoraggiare l'interazione con un'app o un sito web. Puoi personalizzare i messaggi, scegliere quando inviarli e ottimizzare la tua strategia di marketing comunicando direttamente con gli utenti. Sono essenziali per pubblicare documenti aziendali da comunicare direttamente ai dipendenti o per distribuire le buste paga. Conoscere strategie efficaci è essenziale per massimizzare l'impatto delle notifiche push e migliorare l'esperienza utente.
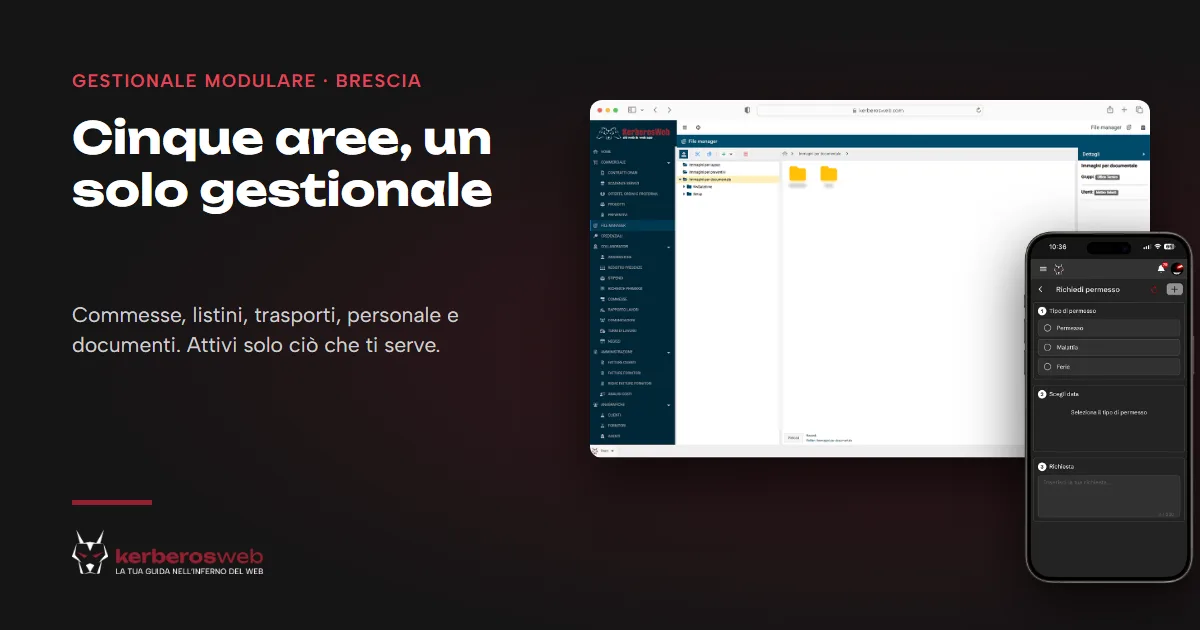
Gestionale aziendale modulare: le cinque aree che puoi attivare
Un gestionale aziendale modulare si compra un pezzo alla volta: parte da una base comune e si attivano solo le aree che servono. Il gestionale di KerberosWeb, a Rezzato (Brescia), ha cinque aree: commesse, listini, trasporti, personale e documenti. Qui sotto trovi cosa fa ognuna e come scegliere da quale partire.